Votre première veille
Commencez par un garde-fou.
Comprenez son rôle.
Choisissez un module. Installez-le sur votre machine. Vérifiez sa configuration avant de lui confier un travail réel. Les commandes de cette page sont copiées, jamais exécutées par votre navigateur.
01 / Avant de commencer
Votre machine. Votre configuration.
- Pour les extensions Pi, installez d’abord Pi. Bastille-C3 étend Pi ; il ne remplace ni votre environnement d’agent ni votre fournisseur de modèle.
- Utilisez Linux ou macOS. Sous Windows, utilisez WSL2 pour disposer de tous les outils. Vérifiez les prérequis de chaque module, notamment pour l’isolation Linux et les fonctions CUDA.
- Pour zrag, utilisez uv et le wheel Python séparé. zrag n’est pas inclus dans l’archive Pi.
- Les archives payantes nécessitent une licence valide et un accès à Polar pour l’activation et la vérification des droits. Les travaux des agents ne sont pas hébergés par Bastille-C3.
02 / Installation
Choisissez votre premier module.
caveman-milk-pi
GratuitRéduit le volume de tokens en sortie d'environ 50 % ou plus.
Prérequis et documentation ↗Publication en attente. Ce paquet npm n’est pas encore disponible à l’identifiant configuré. Ne considérez pas la commande ci-dessous comme un téléchargement fonctionnel avant sa publication. Demander l’accès à la publication.
pi install npm:@bastilleworks/caveman-milk-piAprès publication, exécutez la commande dans votre terminal, puis démarrez une nouvelle session Pi. Aucune licence payante n’est nécessaire pour un module Apache-2.0.
pi-gatekeeper
GratuitInterception des commandes bash fondée sur un AST. Bloque les commandes destructrices avant leur exécution.
Prérequis et documentation ↗Publication en attente. Ce paquet npm n’est pas encore disponible à l’identifiant configuré. Ne considérez pas la commande ci-dessous comme un téléchargement fonctionnel avant sa publication. Demander l’accès à la publication.
pi install npm:@bastilleworks/pi-gatekeeperAprès publication, exécutez la commande dans votre terminal, puis démarrez une nouvelle session Pi. Aucune licence payante n’est nécessaire pour un module Apache-2.0.
pi-vcc
GratuitCompaction de session sans perte. Aucun appel LLM. Rien n'est perdu.
Prérequis et documentation ↗Publication en attente. Ce paquet npm n’est pas encore disponible à l’identifiant configuré. Ne considérez pas la commande ci-dessous comme un téléchargement fonctionnel avant sa publication. Demander l’accès à la publication.
pi install npm:@bastilleworks/pi-vccAprès publication, exécutez la commande dans votre terminal, puis démarrez une nouvelle session Pi. Aucune licence payante n’est nécessaire pour un module Apache-2.0.
uv-extension
GratuitRedirige automatiquement pip, poetry, python et venv vers uv.
Prérequis et documentation ↗Publication en attente. Ce paquet npm n’est pas encore disponible à l’identifiant configuré. Ne considérez pas la commande ci-dessous comme un téléchargement fonctionnel avant sa publication. Demander l’accès à la publication.
pi install npm:@bastilleworks/uv-extensionAprès publication, exécutez la commande dans votre terminal, puis démarrez une nouvelle session Pi. Aucune licence payante n’est nécessaire pour un module Apache-2.0.
agent-definitions
ProDes configurations efficaces qui imposent une méthode sans brider l'intelligence.
Prérequis et documentation ↗Téléchargez le bundle Pro ou l’archive du module individuel associé à votre achat. Si votre téléchargement est absent, envoyez votre référence de commande à l’assistance. Cette page ne transmet aucune clé de licence ni aucune archive.
Choisissez un fichier pour générer la commande exacte.
Exécutez cette commande depuis le dossier contenant l’archive. La sélection du fichier ne lance aucune installation ni commande.
Activer après l’installation
Démarrez une nouvelle session Pi. Exécutez la commande ci-dessous dans Pi et suivez les instructions d’initialisation de la licence. La validation de la licence contacte Polar.
/bastille-license refresh/bastille-license statusbastille-license
ProGérez votre licence BASTILLE-C3 depuis la palette de commandes Pi : état, actualisation et effacement.
Prérequis et documentation ↗Téléchargez le bundle Pro ou l’archive du module individuel associé à votre achat. Si votre téléchargement est absent, envoyez votre référence de commande à l’assistance. Cette page ne transmet aucune clé de licence ni aucune archive.
Choisissez un fichier pour générer la commande exacte.
Exécutez cette commande depuis le dossier contenant l’archive. La sélection du fichier ne lance aucune installation ni commande.
Activer après l’installation
Démarrez une nouvelle session Pi. Exécutez la commande ci-dessous dans Pi et suivez les instructions d’initialisation de la licence. La validation de la licence contacte Polar.
/bastille-license refresh/bastille-license statuspi-change-reason
ProL'agent doit justifier chaque modification ou écriture avant de l'effectuer.
Prérequis et documentation ↗Téléchargez le bundle Pro ou l’archive du module individuel associé à votre achat. Si votre téléchargement est absent, envoyez votre référence de commande à l’assistance. Cette page ne transmet aucune clé de licence ni aucune archive.
Choisissez un fichier pour générer la commande exacte.
Exécutez cette commande depuis le dossier contenant l’archive. La sélection du fichier ne lance aucune installation ni commande.
Activer après l’installation
Démarrez une nouvelle session Pi. Exécutez la commande ci-dessous dans Pi et suivez les instructions d’initialisation de la licence. La validation de la licence contacte Polar.
/bastille-license refresh/bastille-license statuspi-change-review
ProLes modifications de fichiers attendent votre approbation avant d'être appliquées.
Prérequis et documentation ↗Téléchargez le bundle Pro ou l’archive du module individuel associé à votre achat. Si votre téléchargement est absent, envoyez votre référence de commande à l’assistance. Cette page ne transmet aucune clé de licence ni aucune archive.
Choisissez un fichier pour générer la commande exacte.
Exécutez cette commande depuis le dossier contenant l’archive. La sélection du fichier ne lance aucune installation ni commande.
Activer après l’installation
Démarrez une nouvelle session Pi. Exécutez la commande ci-dessous dans Pi et suivez les instructions d’initialisation de la licence. La validation de la licence contacte Polar.
/bastille-license refresh/bastille-license statuspi-edit-guard
ProFilet de sécurité après modification. Suspend l'exécution en cas de refus et impose une nouvelle revue avant une nouvelle tentative de l'agent.
Prérequis et documentation ↗Téléchargez le bundle Pro ou l’archive du module individuel associé à votre achat. Si votre téléchargement est absent, envoyez votre référence de commande à l’assistance. Cette page ne transmet aucune clé de licence ni aucune archive.
Choisissez un fichier pour générer la commande exacte.
Exécutez cette commande depuis le dossier contenant l’archive. La sélection du fichier ne lance aucune installation ni commande.
Activer après l’installation
Démarrez une nouvelle session Pi. Exécutez la commande ci-dessous dans Pi et suivez les instructions d’initialisation de la licence. La validation de la licence contacte Polar.
/bastille-license refresh/bastille-license statuspi-sandlock
ProIsolation des processus par niveaux, assurée par le moteur Sandlock (seccomp + Landlock).
Prérequis et documentation ↗Téléchargez le bundle Pro ou l’archive du module individuel associé à votre achat. Si votre téléchargement est absent, envoyez votre référence de commande à l’assistance. Cette page ne transmet aucune clé de licence ni aucune archive.
Choisissez un fichier pour générer la commande exacte.
Exécutez cette commande depuis le dossier contenant l’archive. La sélection du fichier ne lance aucune installation ni commande.
Activer après l’installation
Démarrez une nouvelle session Pi. Exécutez la commande ci-dessous dans Pi et suivez les instructions d’initialisation de la licence. La validation de la licence contacte Polar.
/bastille-license refresh/bastille-license statuspi-spawn
ProLance et gère des agents et des processus de longue durée dans des sessions PTY, sans tmux.
Prérequis et documentation ↗Téléchargez le bundle Pro ou l’archive du module individuel associé à votre achat. Si votre téléchargement est absent, envoyez votre référence de commande à l’assistance. Cette page ne transmet aucune clé de licence ni aucune archive.
Choisissez un fichier pour générer la commande exacte.
Exécutez cette commande depuis le dossier contenant l’archive. La sélection du fichier ne lance aucune installation ni commande.
Activer après l’installation
Démarrez une nouvelle session Pi. Exécutez la commande ci-dessous dans Pi et suivez les instructions d’initialisation de la licence. La validation de la licence contacte Polar.
/bastille-license refresh/bastille-license statuspi-tracer
ProCapture complète des requêtes et réponses HTTP des appels aux modèles LLM. Un historique local que vous pouvez consulter.
Prérequis et documentation ↗Téléchargez le bundle Pro ou l’archive du module individuel associé à votre achat. Si votre téléchargement est absent, envoyez votre référence de commande à l’assistance. Cette page ne transmet aucune clé de licence ni aucune archive.
Choisissez un fichier pour générer la commande exacte.
Exécutez cette commande depuis le dossier contenant l’archive. La sélection du fichier ne lance aucune installation ni commande.
Activer après l’installation
Démarrez une nouvelle session Pi. Exécutez la commande ci-dessous dans Pi et suivez les instructions d’initialisation de la licence. La validation de la licence contacte Polar.
/bastille-license refresh/bastille-license statuszrag
ProRecherche privilégiant l'exécution locale, fondée sur zvec. Vous gardez le contrôle de vos embeddings, collections et données stockées.
Prérequis et documentation ↗Téléchargez le wheel zrag associé à votre achat. Si votre téléchargement est absent, envoyez votre référence de commande à l’assistance. Cette page ne transmet aucune clé de licence ni aucune archive.
Choisissez un fichier pour générer la commande exacte.
Exécutez cette commande depuis le dossier contenant l’archive. La sélection du fichier ne lance aucune installation ni commande.
Activer après l’installation
Dans votre terminal, exécutez la commande ci-dessous et suivez les instructions d’initialisation de la licence. La validation de la licence contacte Polar.
zrag license refreshpi-console-link
TeamConnecte votre instance Pi locale à la Console Bastille-C3 auto-hébergée. Transmet les événements de gouvernance pour l'audit centralisé, les règles partagées et l'administration d'équipes.
Prérequis et documentation ↗Téléchargez le bundle Team ou l’archive du module individuel associé à votre achat. Si votre téléchargement est absent, envoyez votre référence de commande à l’assistance. Cette page ne transmet aucune clé de licence ni aucune archive.
Choisissez un fichier pour générer la commande exacte.
Exécutez cette commande depuis le dossier contenant l’archive. La sélection du fichier ne lance aucune installation ni commande.
Activer après l’installation
Démarrez une nouvelle session Pi. Exécutez la commande ci-dessous dans Pi et suivez les instructions d’initialisation de la licence. La validation de la licence contacte Polar.
/bastille-license refresh/bastille-license status03 / Vérifier avant de faire confiance
Une première vérification sûre.
Pour pi-gatekeeper, démarrez une nouvelle session Pi et ouvrez sa configuration avec la commande ci-dessous. Vérifiez que le module est chargé et examinez ses paramètres d’approbation et de refus.
/gatekeeperDemandez à l’agent d’exécuter une commande sans danger comme pwd dans un projet jetable. Observez l’état et le comportement du module. Une commande ordinaire ne déclenche pas nécessairement une demande d’approbation.
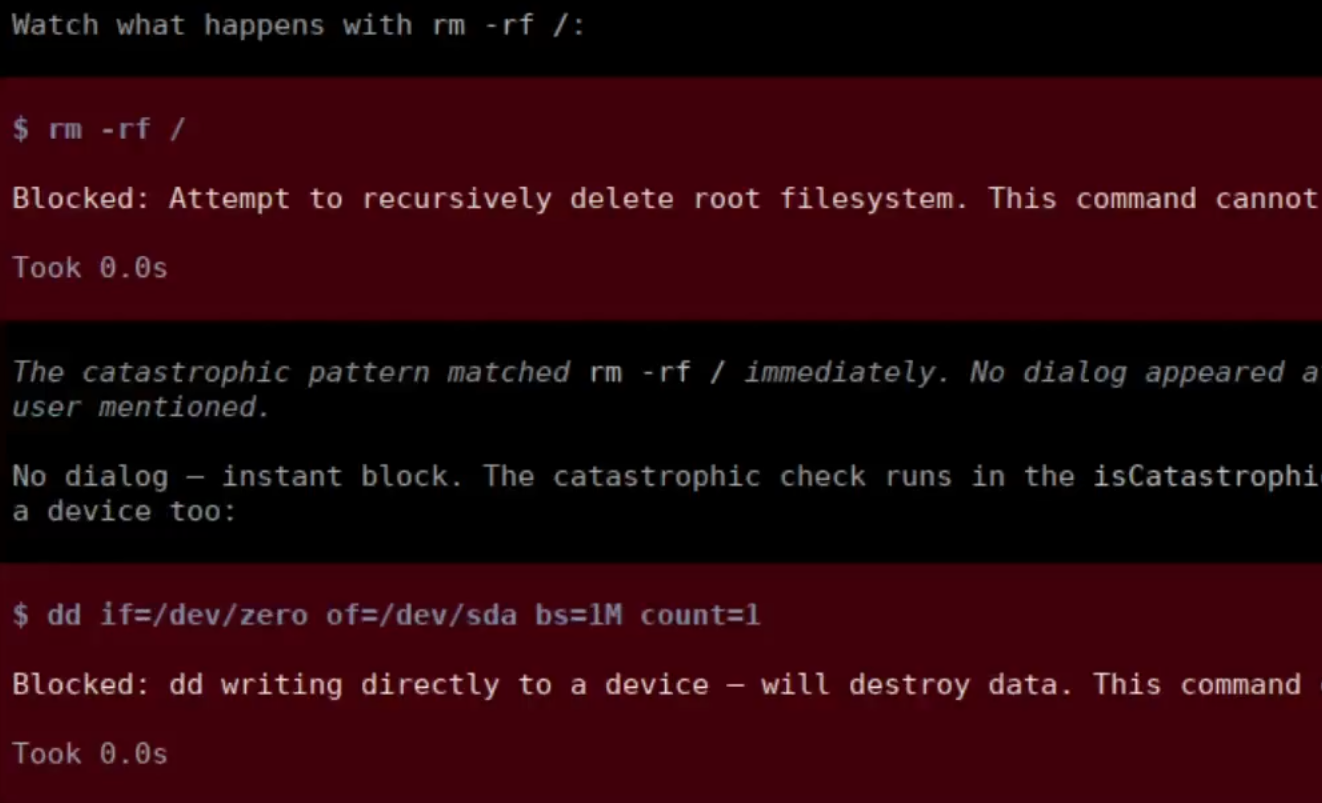
Capture du produit : une commande bloquée. Ne reproduisez pas cet exemple sur votre machine de travail. L’interface enregistrée est en anglais.
Pour un autre module, suivez son guide d’utilisation. La gouvernance est une couche supplémentaire, pas une garantie que chaque action de l’agent est sûre.
04 / Partir de ce qui fonctionne
Ajoutez une chose à la fois.
Associez l’interception des commandes à une revue avant modification lorsque les changements de fichiers exigent votre accord. Ajoutez une trace locale pour comprendre les appels au modèle. Choisissez une Console auto-hébergée lorsque le travail devient collectif.